WordPress Güvenli mi? Site Güvenliği İçin Temel Önlemler
WordPress güvenli mi? Güncelleme, eklenti seçimi, hosting ve yedekleme adımlarını öğrenin; siteniz için uygulanabilir güvenlik kontrol listesini inceleyin.

WordPress, doğru kurulum ve düzenli bakımla güvenli biçimde kullanılabilir. Bu rehberde güncellemeler, kullanıcı erişimi, hosting ve yedekleme için temel kontrolleri; bir güvenlik sorunu yaşandığında izlenecek yaklaşımı bulabilirsiniz.
WordPress güvenli mi?** WordPress, doğru yapılandırma ve düzenli bakımla işletme sitelerinde güvenli biçimde kullanılabilir. Ancak yalnızca WordPress kurmak, bir güvenlik eklentisi eklemek veya SSL sertifikası almak bütün riskleri ortadan kaldırmaz. Sitenin güvenliği; kullanılan yazılım, sunucu, erişim yetkileri ve bakım sürecinin birlikte değerlendirilmesini gerektirir.
İşletme açısından önemli olan, hangi platformun adının daha güven verici olduğu kadar, siteyi kimin güncel tutacağı ve bir sorun yaşandığında nasıl toparlanılacağıdır. İletişim formunuzun çalışması, içeriklerinizin korunması ve müşterinin doğru sayfaya ulaşması bu sürecin somut sonuçlarıdır.
Bu rehberde WordPress güvenliğini etkileyen başlıca alanları, günlük iş akışınıza uyarlayabileceğiniz kontrolleri ve destek alırken sorabileceğiniz soruları bulabilirsiniz.
WordPress güvenliği neye bağlıdır?
Bir WordPress sitesi yalnızca çekirdek yazılımdan oluşmaz. Tema, eklentiler, hosting hizmeti ve yönetim hesapları da sistemin parçalarıdır. Bu bileşenlerin herhangi birinde sorun çıkabilir. Dolayısıyla bütün güvenlik olaylarını kullanıcı hatasına bağlamak da platformu koşulsuz güvensiz saymak da doğru değildir.
WordPress’in resmi güvenlik rehberi, güvenliği riskleri tamamen yok etmek yerine azaltmak olarak ele alır. Aynı yaklaşım, siteniz için gerçekçi bir bakım planı oluşturmanın başlangıcıdır. WordPress güvenlik rehberi.
Örneğin küçük bir danışmanlık sitesinin öncelikleriyle sürekli sipariş alan bir mağazanın ihtiyaçları aynı olmayabilir. İkisinin de korunması gerekir; fakat veri değişim sıklıkları ve kesintinin işletmeye etkisi farklıdır. Güvenlik planını buna göre belirlemek, gereksiz araç satın almaktan daha yararlı bir başlangıçtır.
1. WordPress, tema ve eklenti güncellemelerini takip edin
Güncellemeler yeni özelliklerin yanında hata ve güvenlik düzeltmeleri de içerebilir. WordPress çekirdeği, tema ve eklentiler için güncelleme sorumluluğunu belirleyin. Otomatik güncelleme kullanıyorsanız işlemlerin başarıyla tamamlandığını da kontrol edin. Güncelleme öncesinde geri dönüş için yedek bulunması önemlidir. WordPress güncelleme dokümanı.
İşletmeniz için basit bir uygulama önerisi: Güncellemeden sonra ana sayfayı, menüyü, iletişim formunu ve varsa ödeme akışını kontrol edeceğiniz kısa bir liste hazırlayın. “Panelde güncel görünüyor” ile “müşteri işlemini tamamlayabiliyor” aynı kontrol değildir.
Kapsamlı değişiklikleri mümkün olduğunda ayrı bir test ortamında deneyin. Bu ortam uyumsuzlukları görmeye yardımcı olur; kapsamlı güvenlik denetiminin yerini tutmaz. Kritik bir güvenlik düzeltmesini sıradaki rutin bakım tarihine kadar gerekçesiz ertelemek yerine, risk ve iş sürekliliğini birlikte değerlendirin.
2. Eklenti seçimini yalnızca puanına göre yapmayın
Tema ve eklentileri resmi dizinlerden veya doğrulanabilir geliştirici kaynaklarından edinin. Kaynağı belirsiz, değiştirilmiş paketler kullanmayın. Bir eklentinin çok indirilmiş olması, her sürümünün güvenli olduğuna dair garanti değildir. WordPress’in güvenilir kaynaklarla ilgili açıklaması.
Yeni bir araç eklemeden önce şu soruları sorun:
- Bu işlev işletmenin gerçekten ihtiyaç duyduğu bir şeyi çözüyor mu?
- Aynı işi mevcut bir araç zaten yapıyor mu?
- Güncellemelere ve geliştirici desteğine nasıl ulaşacağım?
- Lisans yenilenmezse güncelleme erişimi ne olacak?
- Aracı kaldırırsam içerik veya iş akışı nasıl etkilenecek?
Bu sorular teknik değerlendirmeye ek olarak bakım maliyetini görünür kılar. Örneğin yalnızca bir kampanya için kurulan araç, kampanya bittikten sonra unutulmamalıdır. Kaldırmadan önce bağımlılıklarını ve verisini kontrol edin; gerçekten kullanılmayan bileşenleri temizleyin.
Hedef belirli bir eklenti sayısına ulaşmak değildir. Her bileşenin amacı, sorumlusu ve bakım durumu bilinsin.
3. Yönetim hesaplarını ve kullanıcı yetkilerini düzenleyin
Her kullanıcıya işini yapabileceği kadar yetki verin. WordPress’te roller; içerik düzenleme, eklenti yönetme ve kullanıcı ekleme gibi işlemlere erişimi belirler. Yalnızca yazı hazırlayan bir kişinin yönetici hesabına ihtiyacı olmayabilir. WordPress kullanıcı rolleri ve yetkileri.
Ortak bir yönetici hesabını birkaç kişi arasında paylaşmak yerine kişiye özel hesaplarla çalışın. Böylece iş ilişkisi bittiğinde ilgili erişimi kaldırmak ve yapılan işlemleri takip etmek daha düzenli olur. Geçici teknik destek için verilen yetkinin ne zaman kapatılacağını da baştan belirleyin.
Yönetici hesaplarında benzersiz, güçlü parolalar ve iki faktörlü doğrulama kullanın. WordPress kurulumunuzda bu doğrulama için uygun bir eklenti veya kimlik sağlayıcı gerekebilir. Giriş denemelerini sınırlandırmak da otomatik parola denemelerine karşı ek bir önlemdir. WordPress giriş güvenliği rehberi.
Hesap kurtarma sürecini de düşünün: Telefon değiştiğinde erişimi nasıl geri alacaksınız? Kurtarma kodları nerede saklanacak? Alan adı, hosting ve yönetici e-posta hesabına kim erişebilecek? Bu soruların yanıtlarını güvenli bir yerde tutun; parolaları herkese açık proje dokümanlarına yazmayın.
4. Hosting hizmetinin güvenlik kapsamını öğrenin
Hosting sağlayıcısının sorumluluğuyla site bakımını yapan kişinin sorumluluğunu ayırın. Sunucu yönetimi, uygulama güncellemeleri, yedekleme ve olay müdahalesi aynı hizmet değildir. Paket adından hareketle hepsinin dahil olduğunu varsaymayın. WordPress’in hosting sorumluluklarına ilişkin rehberi.
Teklif karşılaştırırken “Güvenlik var mı?” yerine daha somut sorular kullanın: Yedek kaç gün saklanıyor? Geri yükleme ücretli mi? Şüpheli dosya bulunduğunda kim inceliyor? Site kapatılırsa destek süreci nasıl ilerliyor? Sunucu yazılımını kim güncelliyor?
Yanıtları yazılı almak, bir sorun anında farklı kişiler arasında sorumluluk aramak zorunda kalmanızı azaltır. En ucuz veya en pahalı paketi seçmekten önce, işletmenizin ihtiyaç duyduğu desteğin kapsamını netleştirin.
5. SSL sertifikası ve güvenlik eklentisinin sınırlarını bilin
HTTPS, tarayıcıyla sunucu arasındaki iletişimin şifrelenmesini sağlar. Yönetim paneli ve ziyaretçi bağlantıları için önemlidir. Ancak sertifika bulunması, sitenin dosyalarının zararlı yazılımdan arındırılmış olduğunu veya bütün eklentilerin güvenli olduğunu göstermez. WordPress HTTPS dokümanı.
Güvenlik eklentisini de tek başına sonuç veren bir çözüm gibi değerlendirmeyin. Seçeceğiniz aracın hangi ihtiyacı karşılayacağını belirleyin: giriş koruması, dosya değişikliği uyarıları veya tarama gibi özelliklerin kapsamı ürüne göre değişebilir. Hosting tarafında zaten sunulan özelliklerle gereksiz çakışma oluşturmamaya dikkat edin.
Web uygulama güvenlik duvarı, yani WAF, belirli kurallarla web trafiğini denetleyip zararlı istekleri filtrelemeye yardımcı olur. Bulut üzerinde veya sunucu/uygulama tarafında çalışabilir; bütün WAF’lar trafiği sunucuya ulaşmadan durdurmaz. Her saldırıyı önleyen bir sistem değildir ve güncellemenin yerine geçmez. Cloudflare WAF açıklaması.
Araç seçiminde bir başka pratik soru da şudur: Uyarılar kime gidecek ve kim değerlendirecek? Bildirim gönderen ama kimsenin izlemediği bir sistem, düzenli bir bakım süreci oluşturmaz.
6. Yedek alın ve geri yüklemeyi deneyin
WordPress yedeği, sitenin dosyalarını ve veritabanını kapsamalıdır. Yalnızca medya klasörünü indirmek bütün siteyi korumaz. Yedekleme sıklığını veri değişimine göre belirleyin; kopyaları tek bir ortamla sınırlamayın ve geri yüklenebildiklerini kontrol edin. WordPress yedekleme rehberi.
En yeni yedeğin mutlaka temiz olduğunu varsaymayın. Sorun fark edilmeden önce alınmış bir kopya da etkilenmiş olabilir. Kurtarma için kullanılacak yedeğin zamanı ve içeriği incelenmelidir.
Temsili bir örnek düşünelim: Her gün sipariş alan bir mağaza, üç gün önceki yedeğe döndürülüyor. Bu sırada son üç gündeki sipariş ve müşteri kayıtları kaybolabilir. Bu nedenle geri yükleme kararı yalnızca “site açıldı mı?” sorusuna göre verilmemelidir. Kabul edilebilir veri kaybı ve sipariş kayıtlarının korunması önceden planlanmalıdır.
Bir WooCommerce e-ticaret sitesi için bu planı ödeme, stok ve sipariş akışlarıyla birlikte değerlendirin. Daha az değişen bir tanıtım sitesi için farklı bir sıklık uygun olabilir.
WordPress güvenlik kontrol listesi
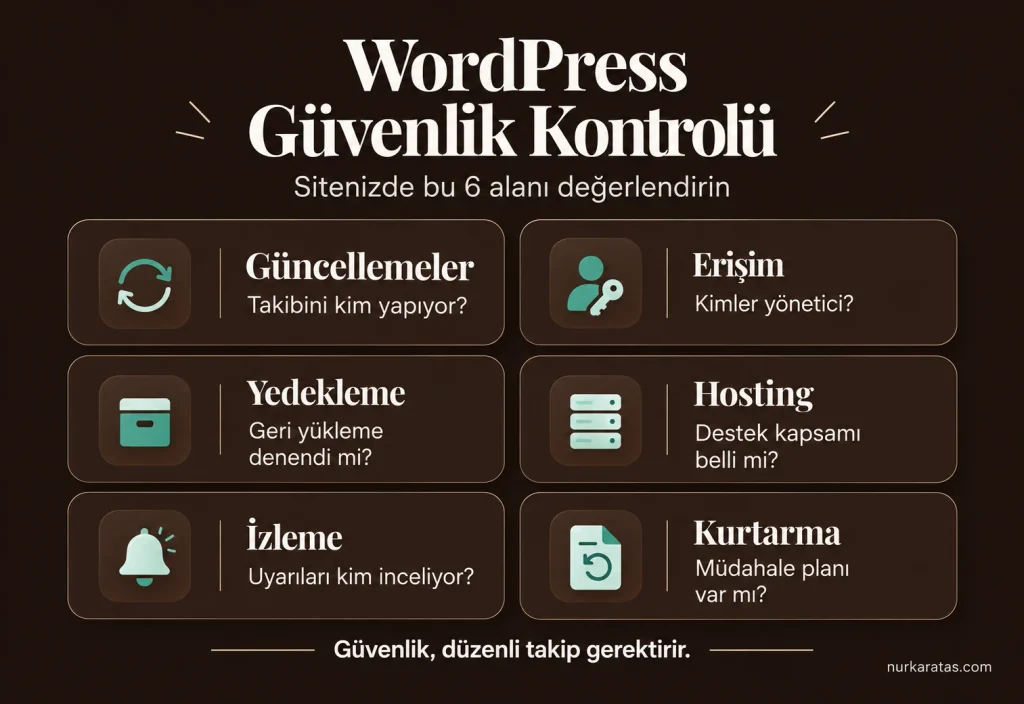
Aşağıdaki tablo, bakım görüşmesini somutlaştırmak için kullanılabilir. Evrensel bir denetim standardı veya güvenlik sertifikası değildir; görev paylaşımı için başlangıç listesidir.
| Kontrol alanı | Sorulacak soru | Beklenen kayıt |
|---|---|---|
| Güncellemeler | Takibi ve işlem sonrası kontrolü kim yapıyor? | Sorumlu kişi ve işlem tarihi |
| Eklenti envanteri | Her araç neden kurulu? | İşlev, geliştirici ve lisans bilgisi |
| Erişim | Kimlerin yönetici yetkisi var? | Güncel kullanıcı listesi |
| Yedek | Son başarılı yedek ve geri yükleme denemesi ne zaman? | İşlem sonucu ve saklama konumu |
| Hosting | Paketin güvenlik ve kurtarma kapsamı nedir? | Yazılı hizmet kapsamı |
| İzleme | Önemli uyarıyı kim değerlendirecek? | Bildirim kanalı ve sorumlu |
| Müdahale | Bir olayda ilk kiminle iletişim kurulacak? | İletişim ve kurtarma planı |
İşe bütün satırları aynı gün tamamlamak zorundaymışsınız gibi yaklaşmayın. Önce mevcut durumu kaydedin, bilinmeyenleri işaretleyin ve sorumluları belirleyin. Örneğin “yedek alınıyor” ifadesi yerine son başarılı işlemin tarihini yazmak, eksikliği daha kolay ortaya çıkarır.
Bakımın sonunda kısa bir rapor isteyebilirsiniz: Neler değişti, hangi işlevler denendi ve hangi konular bekliyor? Bu kayıt, sonraki çalışmada aynı kontrollerin rastgele tekrarlanmasını önler.
WordPress sitesi hacklenirse ne yapılmalı?
Tanımadığınız yönetici hesapları, izinsiz yönlendirmeler veya zararlı içerik uyarıları inceleme gerektirir. Tek başına yavaşlama ya da açılmama ise saldırı kanıtı değildir.
Şüpheli durumda genel yaklaşım şöyledir:
- Belirtileri, görüldükleri adresleri ve zamanı kaydedin; mevcut kayıtları koruyun.
- Hosting sağlayıcısı ve yetkin teknik destekle görüşerek zararı sınırlayın.
- Güvenilir bir cihaz üzerinden etkilenen hesapları güvenceye alın; gerekli parolaları, anahtarları ve oturumları yenileyin veya iptal edin.
- Yalnızca görünen içeriği silmekle yetinmeyin; giriş nedenini ve etkilenmiş bileşenleri araştırın.
- Temizliği doğrulanmış bir geri yükleme noktası veya temiz kurulum planı kullanın; güncel iş verilerini koruyun.
- Siteyi test edin ve tekrar eden belirtileri izleyin.
Kesin işlem sırası olayın kapsamına göre değişir. Dosyaları rastgele silmek incelemeyi ve kurtarmayı zorlaştırabilir. WordPress’in saldırı sonrası müdahale rehberi.
Güvenlik sorunları SEO’yu etkiler mi?
İzinsiz eklenen sayfalar, kötü amaçlı yönlendirmeler ve zararlı yazılımlar sitenin arama görünürlüğünü etkileyebilir. Google Search Console’daki Güvenlik Sorunları raporu, Google’ın tespit ettiği sorunları gösterir. Rapordaki bütün sorunlar giderilip düzeltmeler test edildikten sonra inceleme istenebilir. Google Güvenlik Sorunları raporu.
Sorun çözülünce belirli bir tarihte eski sıralamalara dönüleceğini vaat etmek doğru olmaz. Ayrıca güvenlik önlemleri, arama niyetine uygun içerik veya sağlıklı site yapısının yerine geçmez. Bu ayrımı WordPress SEO için iyi mi? rehberinde inceleyebilirsiniz.
Sitenin erişilebilirliği, yönlendirmeleri ve indekslenmesi için teknik SEO kontrolleri; yüklenme sorunları içinse site hızı değerlendirmesi yapılmalıdır. Birbirine benzeyen belirtilerin farklı nedenleri olabilir.
Sık sorulan sorular
WordPress küçük işletmeler için güvenli mi?
WordPress güvenlik eklentisi kurmak zorunlu mu?
Ücretsiz tema veya eklentiler güvensiz mi?
Kaç eklenti kullanmak güvenlidir?
WordPress mi, özel yazılım mı daha güvenli?
WordPress güvenliği ne sıklıkla kontrol edilmeli?
Siteniz için sürdürülebilir bir bakım planı oluşturun
WordPress güvenliği için ilk adım daha fazla araç kurmak olmak zorunda değil. Önce sitenizde nelerin kullanıldığını, kimlerin erişimi bulunduğunu ve bir sorun yaşandığında hangi desteğe ulaşacağınızı netleştirin.
Mevcut sitenizin bakım ve geliştirme ihtiyaçlarını düzenlemek için web sitesi geliştirme ve destek hizmetimi inceleyebilirsiniz. Site adresinizi, yaşadığınız sorunu ve mevcut bakım düzeninizi teklif formundan paylaşın; kapsamı ve sonraki adımı birlikte belirleyelim.